Két kritikus PHP-sérülékenységet javítottak
 1 órával ezelőtt
1
Kapcsolódó
Megjelent a Call of Duty: Modern Warfare 4
13 perccel ezelőtt
1


Magántőke-befektetők vizsgálhatták az Xbox felvásárlását
2 órával ezelőtt
1
A ChatGPT-beszélgetések PIN-kóddal zárhatók, de nem titkosítottak
10 órával ezelőtt
3
Miért a padlószint alatt van a bejáratuk az eszkimó igluknak?
11 órával ezelőtt
3
Ezek a fényképek lettek számukra az utolsók! Utolsó pillanatok…
11 órával ezelőtt
3
Állítólag szoftveres sebezhetőséggel jailbreakelték a Nintendo Switch 2-t
12 órával ezelőtt
3

Súlyos égési sérülésekről számolt be egy Galaxy Watch 5 Pro tulajdonosa
14 órával ezelőtt
3
Népszerű
Miért nem haltak ki a lajhárok? Hogyhogy nem irtották ki őket még a ragadozók?
19 órával ezelőtt
4
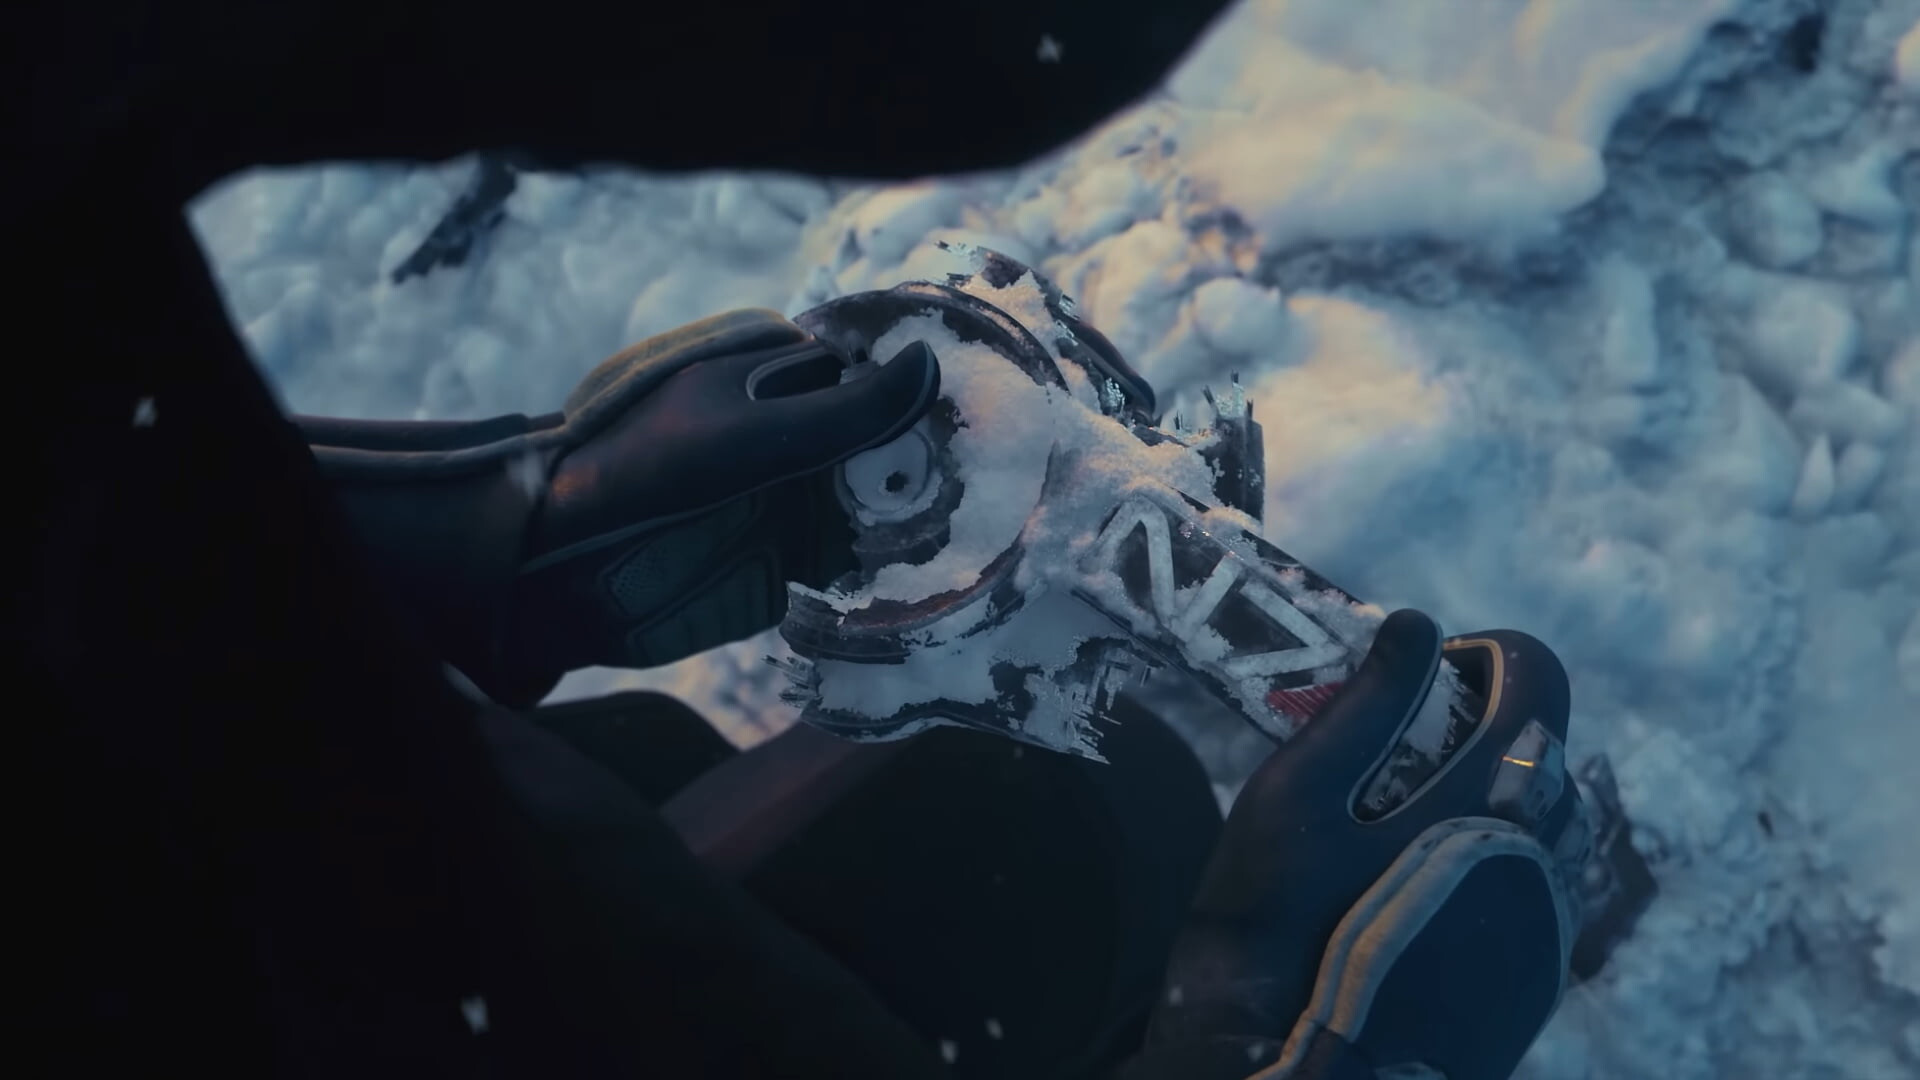
Az IGN szerint készen állt a következő Mass Effect trailere
15 órával ezelőtt
3