Manipulált Claude Code-bővítmény került a Cursor piacterére
 1 órával ezelőtt
1
Kapcsolódó
8 jel, hogy valaki féltékeny rád. Rejtett irigység
2 órával ezelőtt
1

Az Apple ismét a világ legértékesebb vállalata
3 órával ezelőtt
1
7 kellemetlen szokás, amit öregedéssel észrevétlenül csinálsz
4 órával ezelőtt
1
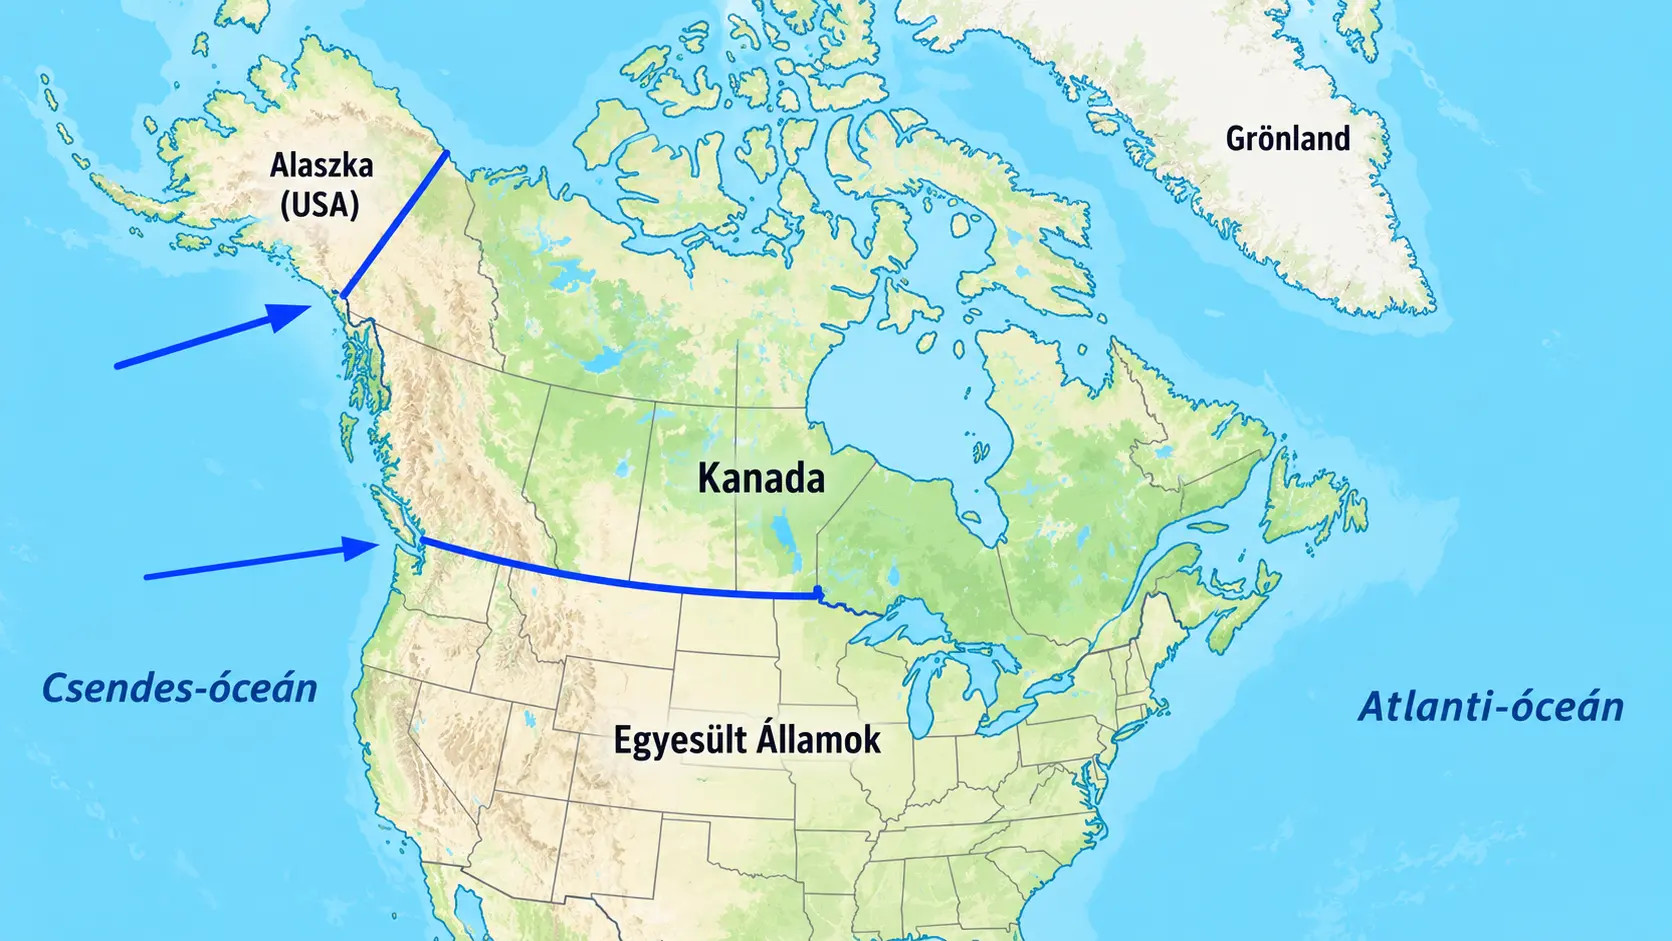
17 földrajzilag „legfontosabb” hely, amit mindenkinek ismernie kell
5 órával ezelőtt
1

Miért másznak ki a földigiliszták a földből esőben?
7 órával ezelőtt
3
Népszerű
Rendkívüli: Puccsra hasonlító események zajlanak Lengyelországban
19 órával ezelőtt
4
Új kiadót talált John Romero új projektje
8 órával ezelőtt
3
Miért másznak ki a földigiliszták a földből esőben?
7 órával ezelőtt
3
Bosszúálló
9 órával ezelőtt
3
Launch traileren a The Wolf Among Us Remastered
10 órával ezelőtt
3